
Circa 600 mila denunce di infortunio sul lavoro nel 2025, 1.198 delle quali con esito mortale (dati Inail). Sul fronte della sicurezza informatica, 507 incidenti cyber gravi rilevati nello stesso anno in Italia, il 42% in più rispetto al 2024 e il 9,6% del totale mondiale censiti dal Rapporto Clusit, l’associazione italiana per la sicurezza informatica. Il settore più attaccato nel nostro Paese risulta essere quello governativo, militare e delle forze dell’ordine: 28% degli incidenti cyber, in crescita in valore assoluto del 290% rispetto al 2024. Inoltre, gli episodi classificati come “attivismo” sono cresciuti del 145%, anche in relazione alle tensioni geopolitiche. Numeri riferiti a fenomeni differenti, che non possono essere direttamente comparati, ma che restituiscono con immediatezza la dimensione e la pluralità dei rischi con cui oggi devono confrontarsi organizzazioni e imprese.
La sicurezza non riguarda infatti più soltanto la prevenzione degli infortuni o la protezione di un luogo fisico. Coinvolge persone che si spostano e lavorano in contesti diversi, informazioni e dati da proteggere, continuità delle attività, infrastrutture, tecnologie e, sempre più spesso, dinamiche criminali, geopolitiche e di intelligence. Safety e Security tendono così a convergere all’interno di una stessa strategia di prevenzione, capacità di risposta e gestione del rischio.
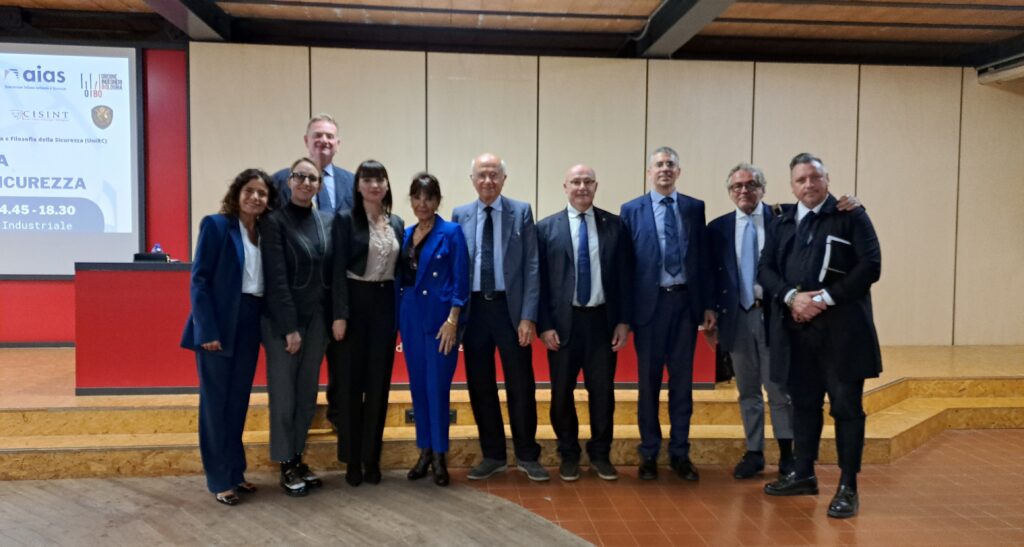
È il quadro emerso dal convegno “Sine cura – I perché della sicurezza”, che si è svolto il 21 ottobre al Museo del Patrimonio Industriale di Bologna, mettendo a confronto competenze ed esperienze provenienti dal mondo accademico, professionale e istituzionale. Promosso dalla Commissione Sostenibilità (S.I.A.T.E.) di Federmanager Bologna – Ferrara – Ravenna, da AIAS – Associazione Italiana Ambiente e Sicurezza e dall’Ordine degli Ingegneri della Provincia di Bologna, con il patrocinio di Confindustria Emilia Area Centro e AIDP Emilia Romagna, l’incontro ha affrontato la sicurezza in una prospettiva ampia: dalla prevenzione nei luoghi di lavoro alla legalità d’impresa, dalle infiltrazioni criminali alla travel security e alla business continuity, fino alla sicurezza nazionale, allo spionaggio e alla protezione delle informazioni.
Un percorso che ha messo in evidenza il crescente intreccio tra rischi fisici, organizzativi e digitali e la necessità di affiancare alla tecnologia competenze, capacità di analisi e cultura della prevenzione.
Moderato da Katerina Marozava, consulente in sicurezza sul lavoro, ESG e governance societaria, nonché responsabile tecnico scientifica di AIAS Mag, insieme ad Andrea Molza, vicepresidente vicario di Federmanager Bologna – Ferrara – Ravenna, il confronto ha quindi collegato temi tradizionalmente distinti, dal travel risk management all’intelligence, fino all’“Effetto Mosaico” e al paradigma Zero Trust.
L’evento è stato realizzato in partnership con CISINT – Centro Italiano di Strategia e Intelligence, Res On Network – Intelligence and Global Defence LTD, 000 – Intelligence of Things, DIRSS – Department of Intelligence Research and Security Service e International Police Organization – IPO Section Italy, in collaborazione con GEO.FI.S. – Osservatorio di Geopolitica e Filosofia della Sicurezza (UniRC).
Adottare la sicurezza come pilastro filosofico genera benefici tangibili
A introdurre il tema è Marzia Zambelli, presidente CSAI, consulente in materia di sicurezza sul lavoro, ambiente, qualità, formazione e progettazione: “La sicurezza sul lavoro non può essere considerata un insieme di norme da rispettare e procedure da applicare. Deve diventare elemento centrale della cultura organizzativa in grado di generare valore, coinvolgimento e responsabilità diffusa. Parlare di prevenzione dei rischi significa agire sulle cause profonde: relazioni, abitudini, percezioni e atteggiamenti che guidano il comportamento quotidiano.”
La sicurezza sul lavoro come “indicatore” di infiltrazione
Un ambito nel quale la trasparenza gioca un ruolo importante, come evidenziato dalle avvocate Stefania Di Buccio e Astrid Merlini, che hanno affrontato il tema del rapporto tra sicurezza sul lavoro, attività di controllo e prevenzione delle infiltrazioni criminali. “La tutela di salute e sicurezza sul lavoro non è soltanto un obbligo normativo, ma un presidio di legalità dell’impresa. Un’organizzazione che trascura i controlli espone sé stessa a rischi diretti (infortuni, responsabilità penale e amministrativa, sanzioni) e a rischi indiretti, tra cui la vulnerabilità a infiltrazioni criminali, che spesso si insinuano proprio attraverso lacune organizzative, appalti e subappalti poco presidiati e filiere non verificate.” Considerazioni che derivano dall’esperienza maturata come amministratrici giudiziarie nei procedimenti di prevenzione e nelle misure di controllo giudiziario previste dal Codice Antimafia. “Compliance, modello organizzativo ex D.Lgs. 231/2001 e un sistema di verifica su sicurezza e fornitori non siano costi, ma strumenti di prevenzione che tutelano lavoratori e imprese.”
Nuove competenze per la travel security e la resilienza del sistema Paese
Per gestire al meglio le complesse esigenze del mondo odierno, servono anche nuove competenze. “Nello scenario globale di rischi interconnessi, Travel Security e Safety richiedono una visione multidominio, dalla logistica alle informazioni.” Lo ha evidenziato il professor Enrico Maria Mosconi, Ordinario dell’Università degli Studi della Tuscia e Portavoce Nazionale & Chief di AICQ. “Servono nuove competenze manageriali e professionalità qualificate, come il Complex Transport Manager. La formazione avanzata è fonte di conoscenze e metodi anche per l’intelligence, contribuendo al governo della complessità e rafforzando, attraverso la cooperazione tra istituzioni e imprese, la fiducia e la resilienza del sistema Paese.”
Travel risk Management e Business continuity: le figure professionali previste e la loro qualificazione
Sul tema competenze è intervenuto anche l’ingegner Fabiano Bondioli, Senior HSE Trainer della Fondazione Aldini Valeriani e membro del Club degli RSPP di Confindustria Emilia. “La gestione del rischio nelle trasferte richiede un approccio integrato Health-Safety-Security ed è parte della continuità operativa di ogni impresa che manda lavoratori all’estero: per governarlo serve un upgrade delle competenze di chi si occupa di HSE. Oggi esistono percorsi formativi per figure come Travel Security Manager e Business Continuity Manager, definiti da specifiche norme e PdR UNI, anche certificabili. Qualificare chi gestisce il rischio è la prima prevenzione.
L’impresa attore a pieno titolo della sicurezza nazionale
Alberto Pagani, Docente di geopolitica e geostrategia all’Università di Bologna, ha offerto un focus sul ruolo dell’impresa in tema di sicurezza. “L’impresa è attore a pieno titolo della sicurezza nazionale, in tre modi. Come titolare di un dovere di protezione dei lavoratori che non si ferma alla frontiera. Come portatrice, attraverso il proprio personale, di informazioni esposte a raccolta da parte di attori ostili. Come sensore privilegiato dei segnali deboli di instabilità. La sicurezza economica è parte integrante della sicurezza nazionale, e richiede una partnership strutturata tra pubblico e privato, che in Italia è ancora poco sviluppata.”
Sicurezza significa anche spionaggio e controspionaggio
La sicurezza coinvolge sempre più dinamiche di intelligence. Marco Mancini, già responsabile del controspionaggio italiano: “Attacchi informatici, guerra ibrida, capacità di penetrazione a strutture istituzionali e aziende europee sono ormai quotidiane. Occorre sviluppare e rafforzare la sensibilità di intelligence operativa in ambito difesa nazionale. Da anni l’Europa e le sue strutture statali sono obiettivi di ricerca dello spionaggio soprattutto russo.”
Nuove tecnologie, spionaggio e sicurezza delle informazioni: l’importanza del fattore umano
Per Marco Santarelli, analista investigativo su reti informative e sicurezza internazionale, “più cresce la tecnologia, più l’intelligence deve conservare una rete informativa umana. L’AI può essere un formidabile strumento di controllo, verifica e aggregazione, ma esiste un livello dell’informazione che nasce soltanto dalla presenza sul campo. Pensiamo a un porto strategico, a un cavo sottomarino, a un ambiente industriale sensibile. Bisogna capire chi si muove, con chi parla, perché è lì. Ciò non coincide con l’analisi automatizzata di informazioni già disponibili. Questa riflessione è legata anche all’ambito della travel security, in cui reperire le fonti per le informazioni e le informazioni stesse per il bene del Paese diventa vantaggioso e pericolo allo stesso tempo.”
L’Effetto Mosaico e la rivoluzione imposta dal paradigma Zero Trust
Ha chiuso i lavori l’analista geopolitico Giuseppe Lucci, che ha introdotto i concetti di effetto mosaico e Zero Trust. “Il vecchio modello di sicurezza aziendale basato sui confini protetti non è più funzionale, specialmente a causa dell’effetto mosaico, per cui tanti piccoli dati apparentemente innocui svelano le vulnerabilità interne. La soluzione è il paradigma Zero Trust: non fidarsi di nessuno a priori, concedere solo i privilegi strettamente necessari e verificare tutto con continuità. Applicato anche ai settori critici come energia e spazio, questo approccio dimostra che la sicurezza è fatta di tecnologia ma soprattutto di persone, e che la fiducia oggi nasce solo dalla verifica costante.”